Acht op tien FMCG-sites delen data zonder consent
- Online
- 12 okt 2026 @ 15:00
- Link
-
Peter van Woensel Kooy
senior redacteur, merk-expert
MarketingTribune - Geen tag
- 12 okt 2026 @ 15:00
- Peter van Woensel Kooy
Nixon onderzocht 200 websites van grote merken in voeding, dranken, huishoudelijke producten en persoonlijke verzorging. Bij 68 procent zijn al risicovolle gegevensverwerkingen zichtbaar voordat bezoekers toestemming geven via de cookiebanner: een illegale praktijk. 'Een consenttool is dus niet automatisch een garantie dat tracking daadwerkelijk wordt tegengehouden.'
Ruim acht op de tien websites van grote FMCG-merken sturen gegevens van bezoekers door naar Google, Meta, LinkedIn of andere technologiebedrijven voordat die bezoekers een keuze hebben gemaakt in de cookiebanner. Dat blijkt uit de eerste editie van de 'FMCG Privacy Index' van Nixon, een bedrijf dat software ontwikkelt om organisaties inzicht te geven in hun digitale privacy en naleving van cookieregels.
Nixon onderzocht 200 websites van bedrijven met meer dan duizend medewerkers die actief zijn op de Europese markt. Bij 136 websites, 68 procent van het totaal, constateerde het bedrijf minstens één bevinding met een hoog risicoprofiel. Op de onderzochte websites worden onder meer gegevens doorgestuurd naar advertentieplatforms, trackingcookies geplaatst of externe lettertypen geladen voordat bezoekers toestemming hebben gegeven.
Consenttool biedt geen garantie
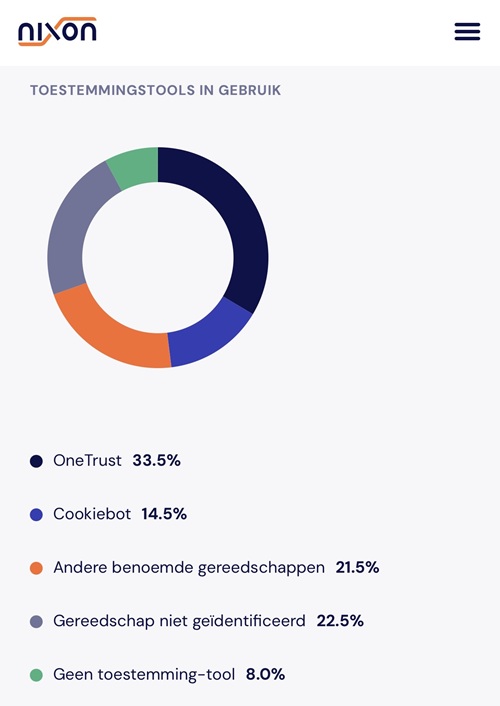
Opvallend is dat negen op de tien onderzochte websites wel een consenttool gebruiken. Toch werden bij 126 van de 184 websites met zo'n hulpmiddel risicovolle gegevensverwerkingen vóór toestemming vastgesteld. Een consenttool is dus niet automatisch een garantie dat tracking daadwerkelijk wordt tegengehouden.
'Een cookiebanner belooft bezoekers dat zij zelf kunnen bepalen wat er met hun gegevens gebeurt. Die belofte moet worden nagekomen', stelt Nixon in het onderzoeksrapport. Volgens het bedrijf ontstaan de problemen niet altijd bewust. Een trackingtag die te vroeg wordt geactiveerd, een video die automatisch gegevens uitwisselt of een consenttool die scripts niet goed blokkeert, kan al voldoende zijn om de privacyregels te overtreden.
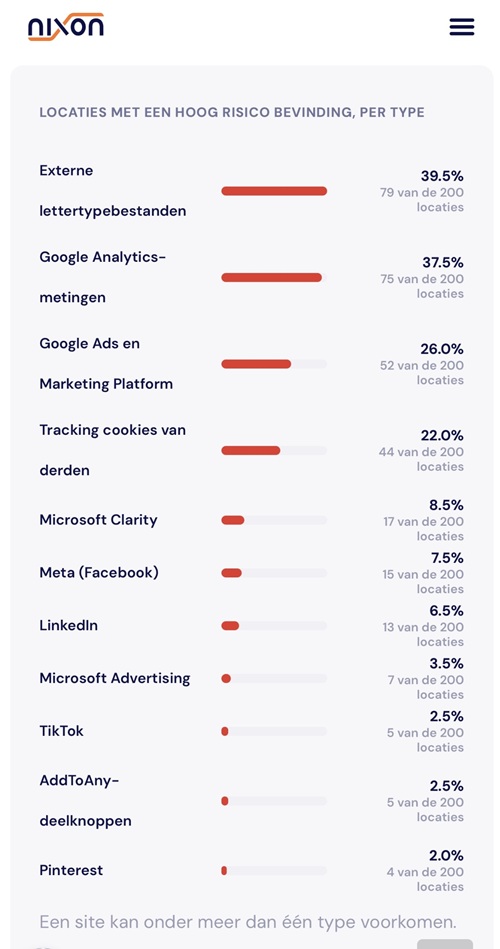
Google is de meest voorkomende bestemming voor gegevens. Bij 75 van de 200 websites werden metingen van Google Analytics verstuurd voordat toestemming was gegeven. Bij 52 websites gebeurde dat met meetgegevens voor de advertentiesystemen van Google. Ook externe lettertypen vormen een aandachtspunt: bij 79 websites werden lettertypen van externe servers geladen, die daardoor onder meer het IP-adres van de bezoeker kunnen ontvangen.
Advertentietracking vóór toestemming
Nogal schokkend is dat bij 82 websites, 41 procent van het totaal, advertentie- of socialmediatrackers al actief waren voordat bezoekers toestemming hadden gegeven. Het gaat onder meer om systemen van Google, Meta, LinkedIn, TikTok en Microsoft. Bij 44 websites werden trackingcookies van derde partijen geplaatst. De redactie van MarketingTribune kreeg hier voorbeelden van te zien.
Volgens de Europese cookieregels is het plaatsen van advertentietrackers niet zonder meer toegestaan als strikt noodzakelijke verwerking. Daarvoor is in beginsel voorafgaande toestemming nodig. De precieze juridische beoordeling hangt af van de betreffende techniek en gegevensverwerking.
De uitkomsten zijn relevant voor marketingafdelingen van FMCG-bedrijven, die verantwoordelijk zijn voor de inzet van digitale marketingtechnologie en de samenwerking met advertentieplatforms. Onjuiste instellingen kunnen niet alleen juridische risico's opleveren, maar ook het vertrouwen van bezoekers aantasten.
Verschillen tussen websites
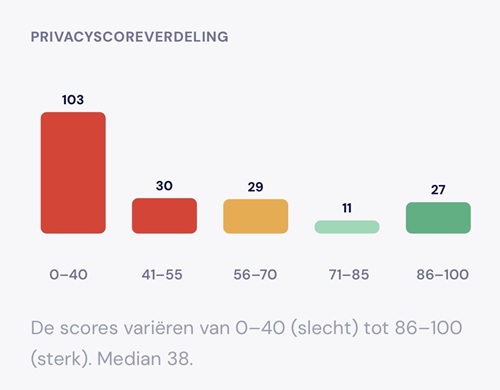
Nixon beoordeelt de onderzochte websites ook met een privacyscore van nul tot honderd. De mediaan ligt op 38. Slechts 27 websites, 13,5 procent van het totaal, behalen een score van 86 of hoger. Daarmee laat het onderzoek volgens Nixon zien dat een inrichting waarbij gegevens pas na toestemming worden gedeeld wel degelijk mogelijk is.
De risico's zijn niet uitsluitend theoretisch. De Franse privacytoezichthouder CNIL legde Shein in september 2025 een boete van 150 miljoen euro op wegens het plaatsen van cookies zonder toestemming. Ook de Nederlandse Autoriteit Persoonsgegevens houdt toezicht op het gebruik van cookies en de naleving van de privacyregels.
De FMCG Privacy Index verschijnt voortaan ieder kwartaal. Nixon wil daarmee veranderingen binnen sectoren zichtbaar maken en volgen of organisaties hun privacy-instellingen verbeteren. Bedrijven kunnen met -jawel- de software Nixon Pro hun eigen websites onderzoeken en consent proof maken.
'Weet u welke gegevens uw website verzamel? Zorg dat uw cookiebeleid in orde is', waarschuwt de Autoriteit Persoonsgegevens op de achterpagina van de MarketingTribune print-editie 10/'26 [reserveer hier] die deze week verschijnt, 'Check de regels - zo beschermt u de privacy van uw klanten en voorkomt u een boete.'
Dit onderzoek slaat de spijker op zijn kop: de cookieregels worden slecht nageleefd.
foto cookies: Unsplash

-
Peter van Woensel Kooy
- Werkt bij: MarketingTribune
- Functie: senior redacteur, merk-expert
- Website:http://nl.linkedin.com/in/petervanwoenselkooy
- Profiel »
Nieuwsbrief
- Mis niets! Schrijf je nu in voor de gratis nieuwsbrief.
- Inschrijven
Laatste reacties
Word abonnee en ontvang:
- ✔ Elke maand MarketingTribune thuis op de mat
- ✔ Maar liefst €100,- korting op alle MarketingTribune events

Meest gelezen
MarketingTribune | Vacatures
Dé plek voor een nieuwe stap in je carrière! Ontvang nieuwe relevante vacatures direct in je inbox:

Laatste Nieuws
- Acht op tien FMCG-sites delen data... 12-10-2026
- Persoonlijke AI-assistent gidst... 30-09-2026
- Oproep protest tegen AI-gebruik28-09-2026
- BuyEuropean.com opent platform voor... 25-09-2026
- Samsung-datingconcept bereikt 25... 24-09-2026
- Hyves keert terug als sociaal netwerk22-09-2026
MarketingTribune Events
De nieuwste selectie whitepapers
- De comeback van live events: zo maak je van kennisoverdracht een echte beleving
- Real Data to Outsmart Black Friday
- Waarom retailkoplopers tot 2x sneller groeien
- Trendrapport Werkstudenten in Nederland
- Digitaliseer je magazijn: de 5 stappen naar meer efficiëntie